 hisa
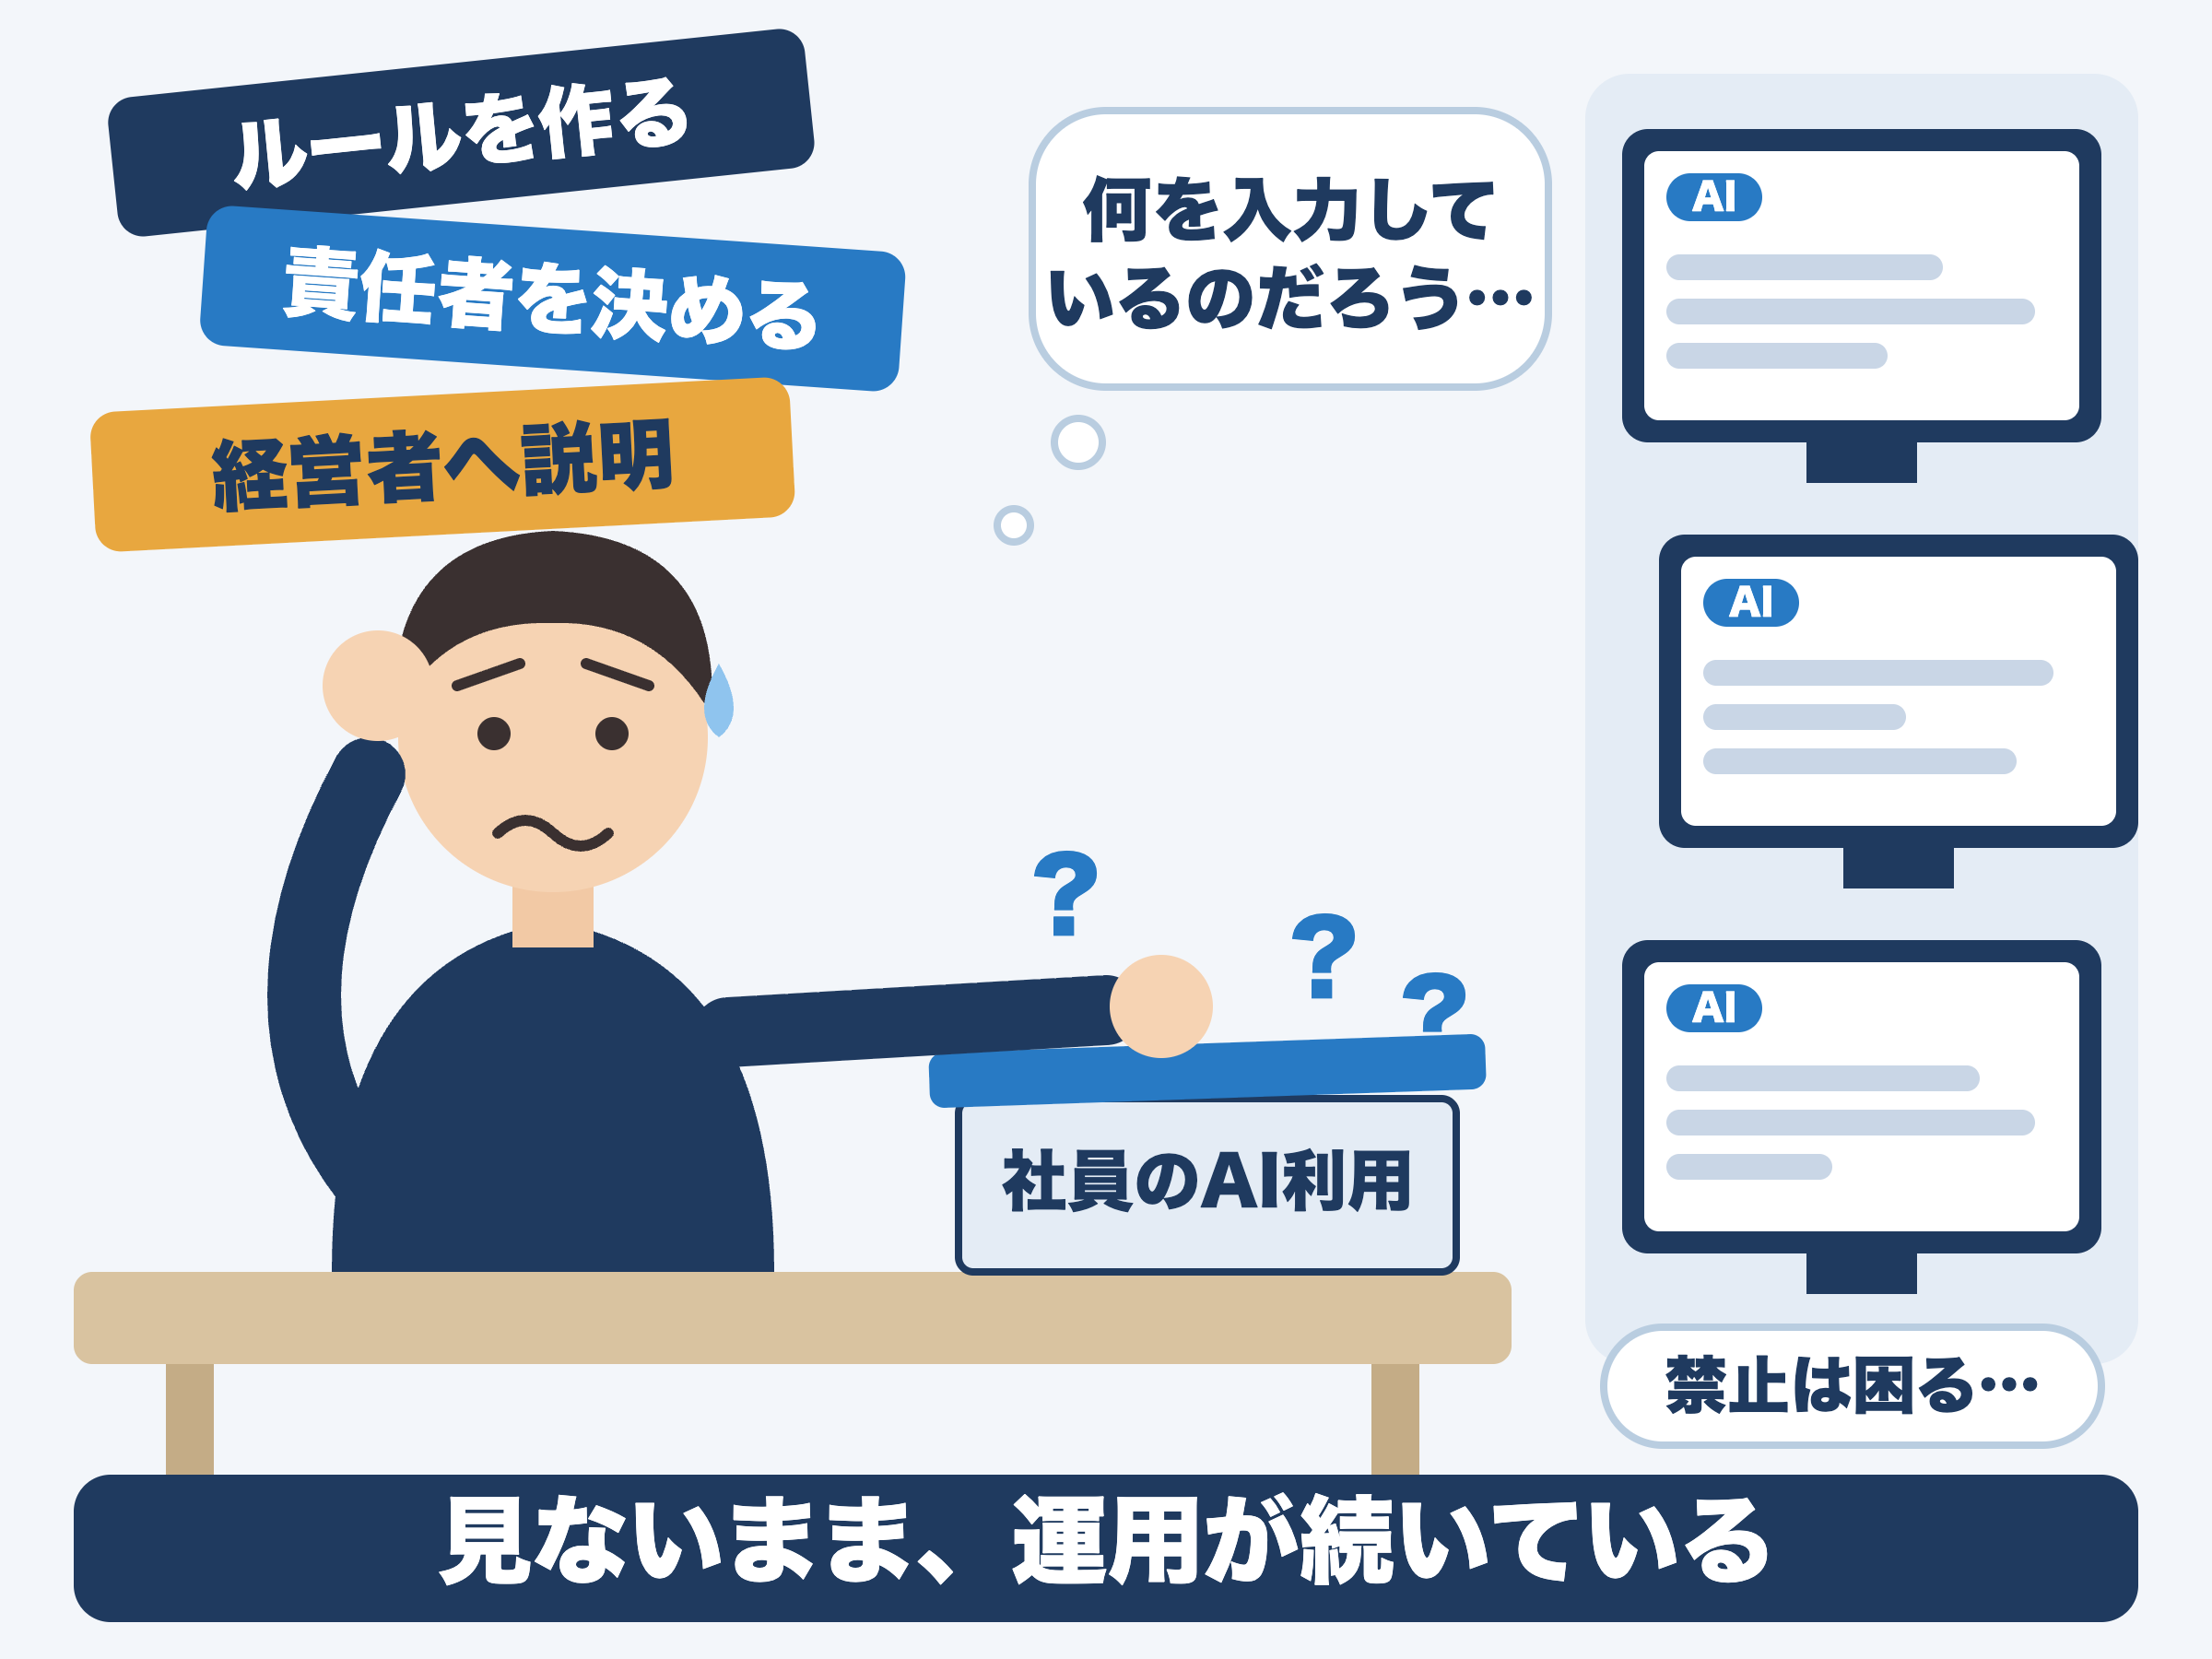
社員がAIを使っていることは知っている。けれど、何を入力しているのかまでは、聞いたことがない。
セキュリティの専門家に聞けば、ルールを作る仕事と、責任者を決める話と、経営者への説明が一度に降ってくる。
かといって、禁止にすれば現場が困る。
そう考えて、深く見ないまま運用が続いている。
AIの導入を兼務しているDX担当の方に、よくある状態です。
これは、DX担当者が1人で背負いがちな構造の問題で、誰かを責める記事ではありません。
AIセキュリティの企業対策は、全部を一度に直すことから始める必要はありません。
最初の一歩は、社内のAI利用を「見える状態」にすることです。そのための10項目のチェックと、今日・1週間・1か月で進める行動計画を、専任担当がいない中小企業向けにまとめました。
今日、情報セキュリティのたたき台を作る3つ(決めるのは経営者です)
- 使ってよいAIを、1〜2個
- 入れてはいけない情報を、3種類
- 迷ったときの相談先を、1人
たたき台は暫定でかまいません。
それを、後述の「経営者に決めてもらう3点」として持っていきます。
そのうえで、部署の3人に「どのAIを、何の仕事に使っているか」を聞く。これが30分でできる、最初の棚卸しです。
この記事は、北海道でAI研修・導入支援に取り組むハッピーステート株式会社が作成しました。扱うのは「会社でAIを使うときに守ること」で、AIを使った防御製品の選び方は扱いません。当社はセキュリティ監査や脆弱性診断を行う会社ではないため、技術面は専門会社に任せる前提で、ルール作りと社員教育を中心にまとめています。
情報確認日は2026年10月31日です。制度・ガイドライン・事案の情報は変わる場合があります。本記事は一般的な情報提供であり、法的助言や安全性の保証ではありません。
なぜ今、企業にAIセキュリティ対策が必要なのか?
2026年10月、PHPの重大な脆弱性が公表され、NTTドコモの委託先では顧客情報が流出。暗号資産取引所Binanceでも約1兆円規模の資産流出が発生しました。
バイナンス、暗号資産1兆円が流出|ForbesJapanより
これらはAIが原因と確認された事件ではありません。しかし、企業の情報管理やアクセス制御の重要性を改めて示しています。
「うちは、中小企業だから関係ない」という考えは危険です。
サイバー攻撃には、インターネット上のシステムの脆弱性を自動的に探し、企業の規模に関係なく攻撃する手口があるからです。
AIが情報を扱い、業務を実行する時代。誰が、どのAIを使い、何を入力し、どこまで操作できるのか。
まずは社内のAI利用を「見える状態」にすることが、対策の第一歩です。
AIセキュリティの企業対策は「見える状態」から
AIセキュリティの企業対策は、AIを禁止することでも、高価な製品を入れることでもなく、社内のAI利用を把握して、決めるべきことを決めるところから始まります。把握できていない利用には、ルールも、記録も、相談先も届かないからです。
この記事では、AIセキュリティを次の2つの視点に分けて考えます。
- Security for AI(AIを安全に使う):AIに入力する情報の管理、AIに与える権限の管理、社内ルール、社員教育
- AI for Security(AIで守りを支える):ログの分析や脅威情報の整理など、セキュリティ業務をAIで支援する
この記事が扱うのは、前者の「AIを安全に使う」ほうです。後者は、セキュリティ担当者や専門会社が取り組む領域で、この記事では扱いません。
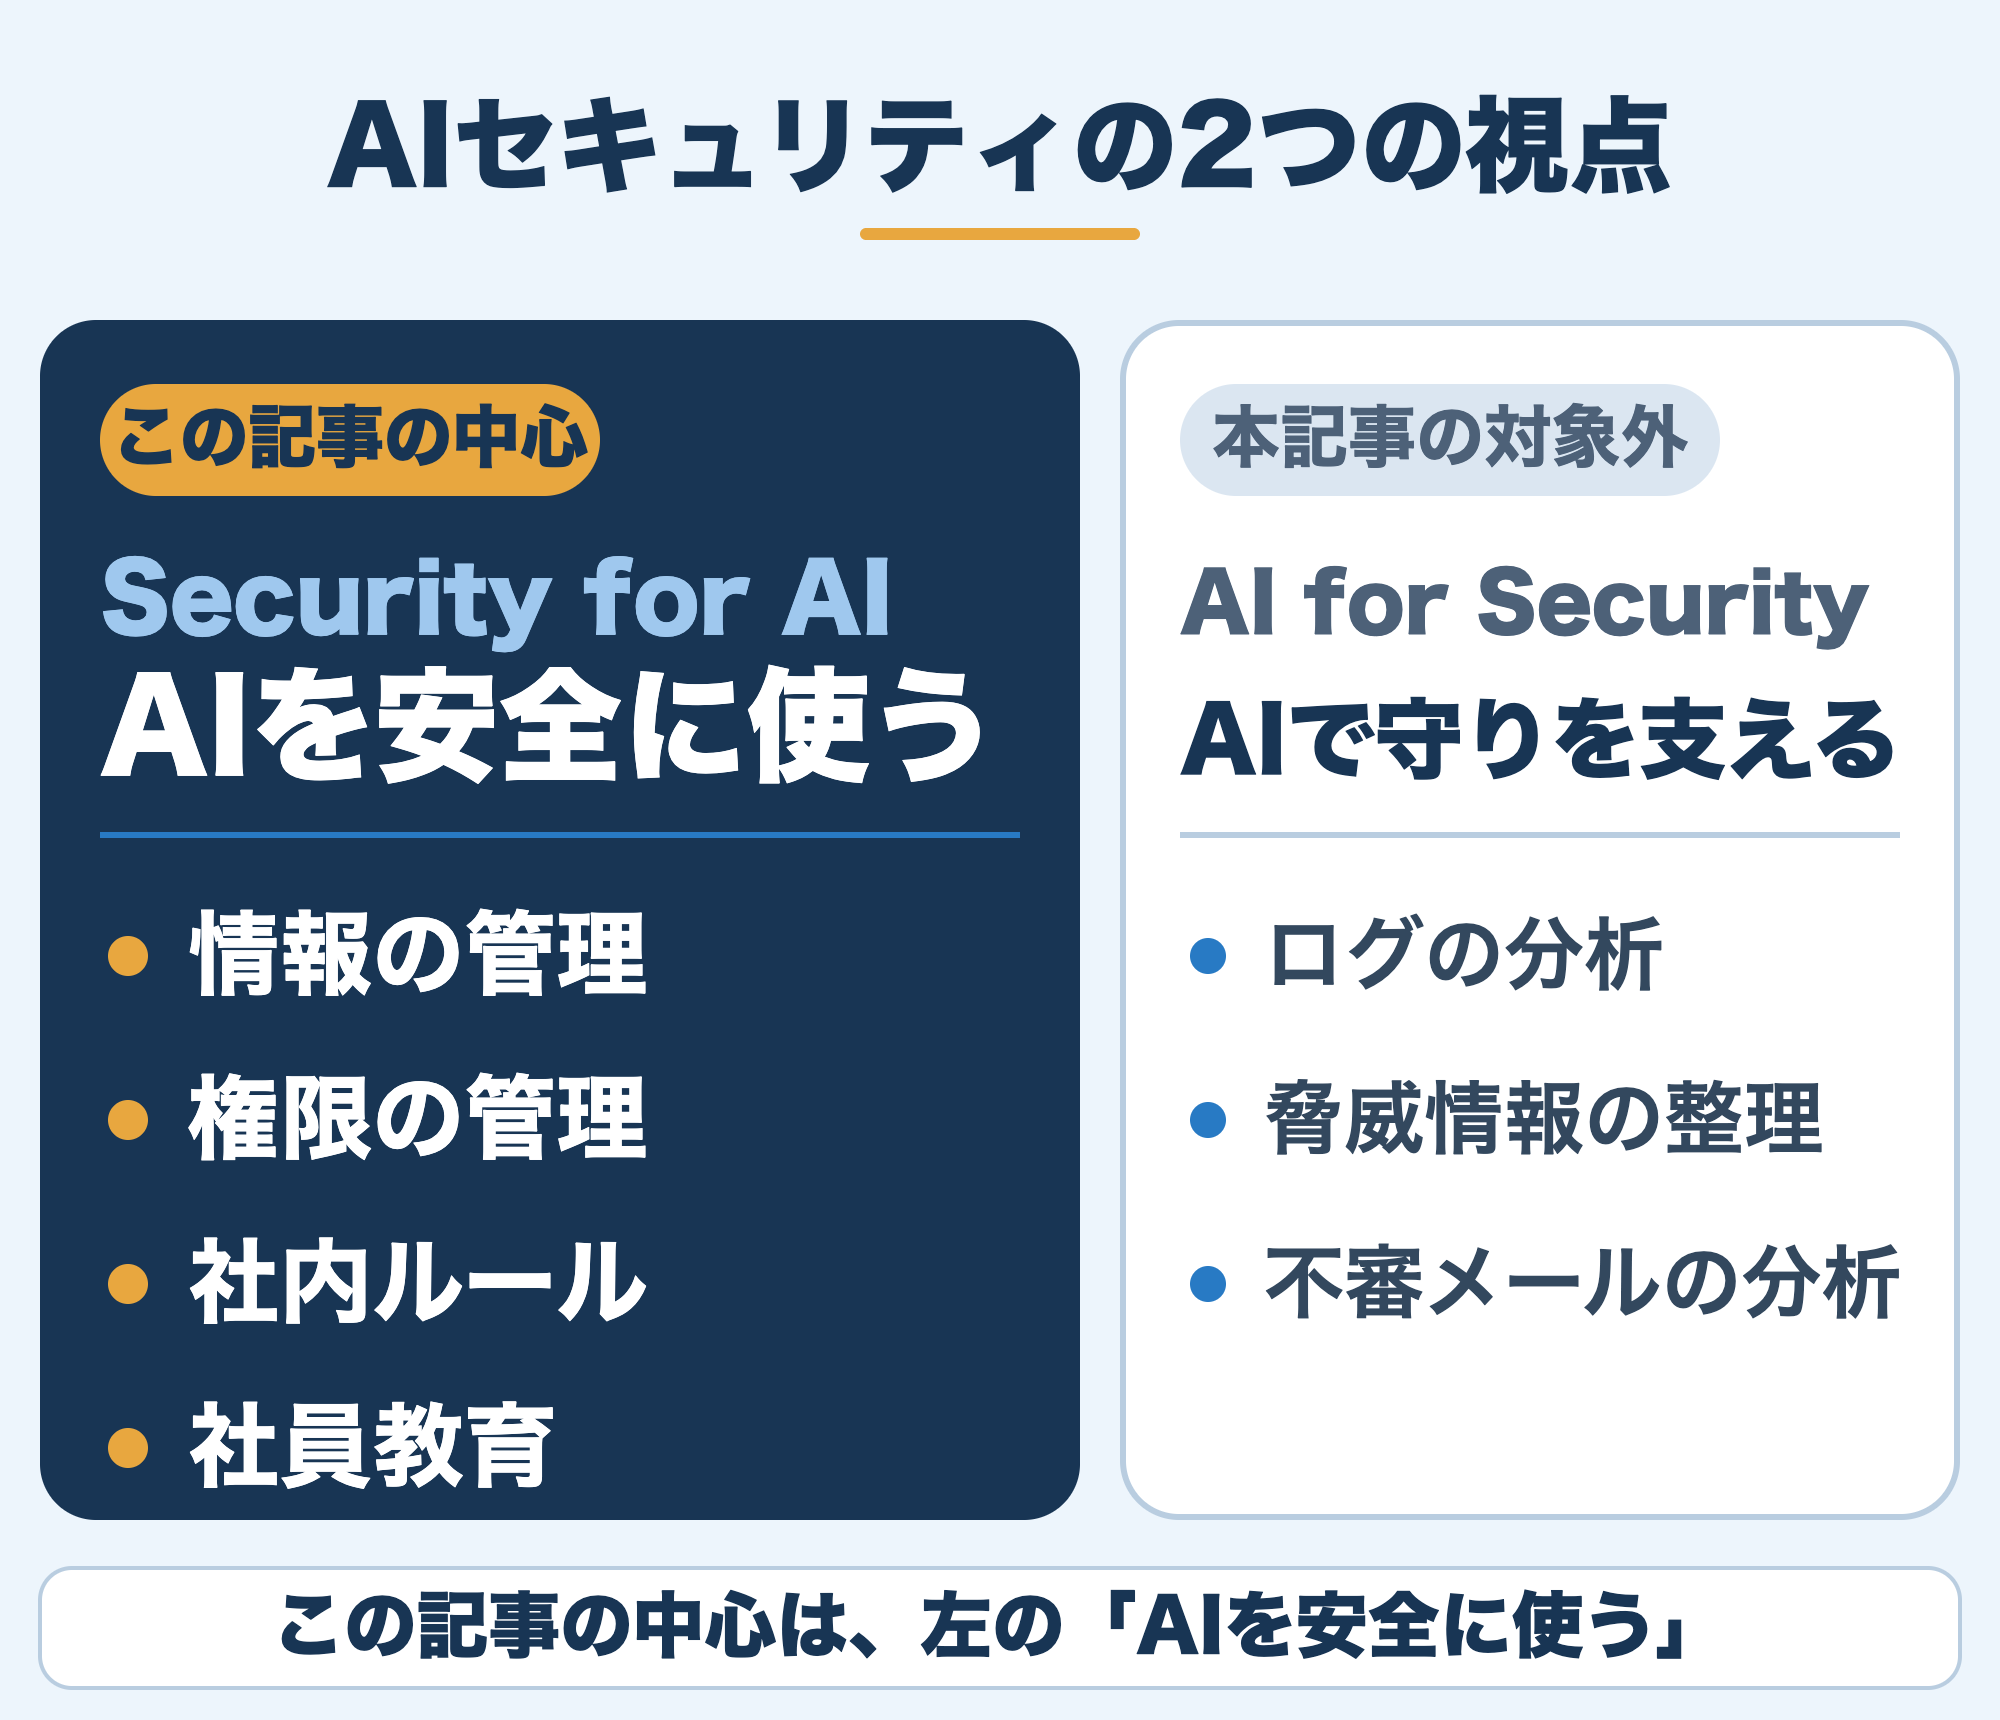
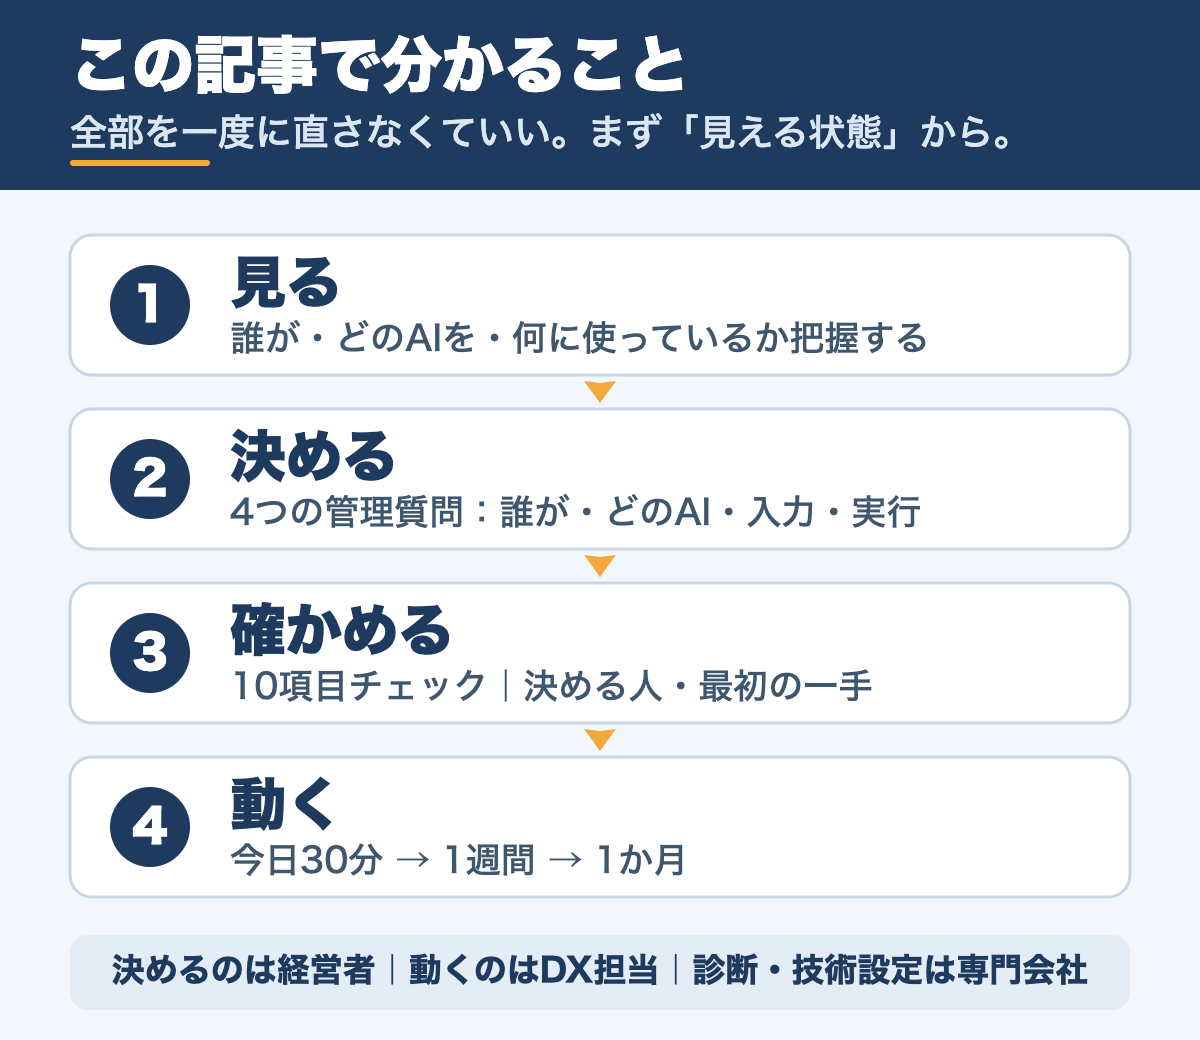
決めることは、次の4つの管理質問に整理できます。
- 誰が使うのか:利用者、会社契約か個人契約か、使い始めるときの申請先
- どのAIを使うのか:使ってよいAI、会社が把握していないAIの扱い
- 何を入力してよいのか:入力しない情報、確認したうえで扱いを決める情報、迷ったときの相談先
- どこまで実行させるのか:AIに、閲覧・作成・送信・更新・削除のどこまで許すか
当社のAIセキュリティ資料では、AIのリスクを「情報」「判断」「行動」の3つに分けて説明しています。情報リスクは、入力した情報が外に出る、残るリスク。判断リスクは、誤った回答や根拠のない提案を信じてしまうリスク。行動リスクは、AIが実行した操作で影響が広がるリスクです。
4つの質問は、この3つを現場で決められる形にしたものです。判断リスクは、AIの出力を確認する人を決めること(チェック5)で受け止めます。
触れにくいのは普通。4つの理由と最初の対処
調べないのは、怠けているからではありません。調べると、仕事が増えるからです。ただ、増える仕事は、思っているより小さくできます。
| 触れたくない理由 | 実際には | 最初の対処 |
|---|---|---|
| ルール作りの仕事が増える | 最初はA4一枚で足りる | 使ってよいAI・入れない情報・相談先の3つだけ書く |
| 責任者を決める必要が出る | 暫定・兼任でかまわない | 決める人(経営者)と動く人(DX担当)を分ける |
| 経営者への説明が必要になる | 長い資料は要らない | 「現状3行」と「決めてほしい3点」だけ用意する |
| 禁止になると現場が困る | 許可したAIは使える | 禁止の前に、使ってよい範囲を決める |
見ない状態そのものが、いちばん大きな死角になります。独立行政法人情報処理推進機構(IPA)の「情報セキュリティ10大脅威 2026」(2026年1月29日公表)では、組織向けの3位に「AIの利用をめぐるサイバーリスク」が初めて選ばれました。順位は危険度を表すものではなく、セキュリティ研究者や実務担当者など約250名の選考会が、社会的影響が大きいと判断した順です。被害の件数を示すものでもありません。
IPAの解説書は、会社が許可していないAIを業務に使う「シャドーAI」を、情報漏えいにつながるリスクのひとつとしてあげています。対策には、利用規定の整備、AIサービスの利用状況の把握、教育などが並びます。把握は、対策のひとつとして位置づけられています。
では、現場はどうなのか。サイバーセキュリティ連盟と運営会員企業が、Webサイトの運営・管理に関わる500名に行った調査(2026年10月、サイバーセキュリティクラウドが発表)では、生成AI・AIエージェントの利用に伴う対策のうち、AI利用ルールの整備を挙げた人が、従業員49名以下の会社で15.2%、1,000名以上で50.9%でした。
これは回答者の勤務先の状況を聞いた調査で、49名以下ではAIを利用・導入していない人も40.9%含まれます。会社の優劣を示す数字ではありません。それでも、49名以下ではルール整備を挙げた人が少なく、整備はこれから、という会社が少なくないことがうかがえます。ルールがまだないのは、特別なことではありません。
悪気のない、便利さからの4つの場面
社内で起きやすいのは、悪意のある行為ではなく、仕事を早く終わらせたい気持ちから出た行動です。
当社のAIセキュリティ資料では、業務で起こりやすい次の4つの場面を紹介しています。
- 顧客情報をそのまま入力する:見積、契約、個人情報などの業務情報を、確認や加工をせずにAIへ貼り付ける
- AIの文章を確認せずに送る:誤りや不適切な表現が残ったまま、顧客へ送信する
- 個人アカウントで業務に使う:会社が把握できない契約でAIを使い、管理の外に利用が広がる
- 外部の資料をそのまま読み込ませる:PDFやWebページに混ざった不正な指示や誤情報が、AIの判断に影響する
未許可のAIの利用を禁止することは、IPAの解説書も対策のひとつにあげています。ただ、禁止だけでは、AIを使う理由は現場に残ります。資料づくりや文章づくりの負担が減らないまま禁止すると、見えない場所での利用に移りかねません。だから、禁止と合わせて、使ってよいAIの範囲を先に決めます。
中小企業のAIセキュリティ10項目チェック
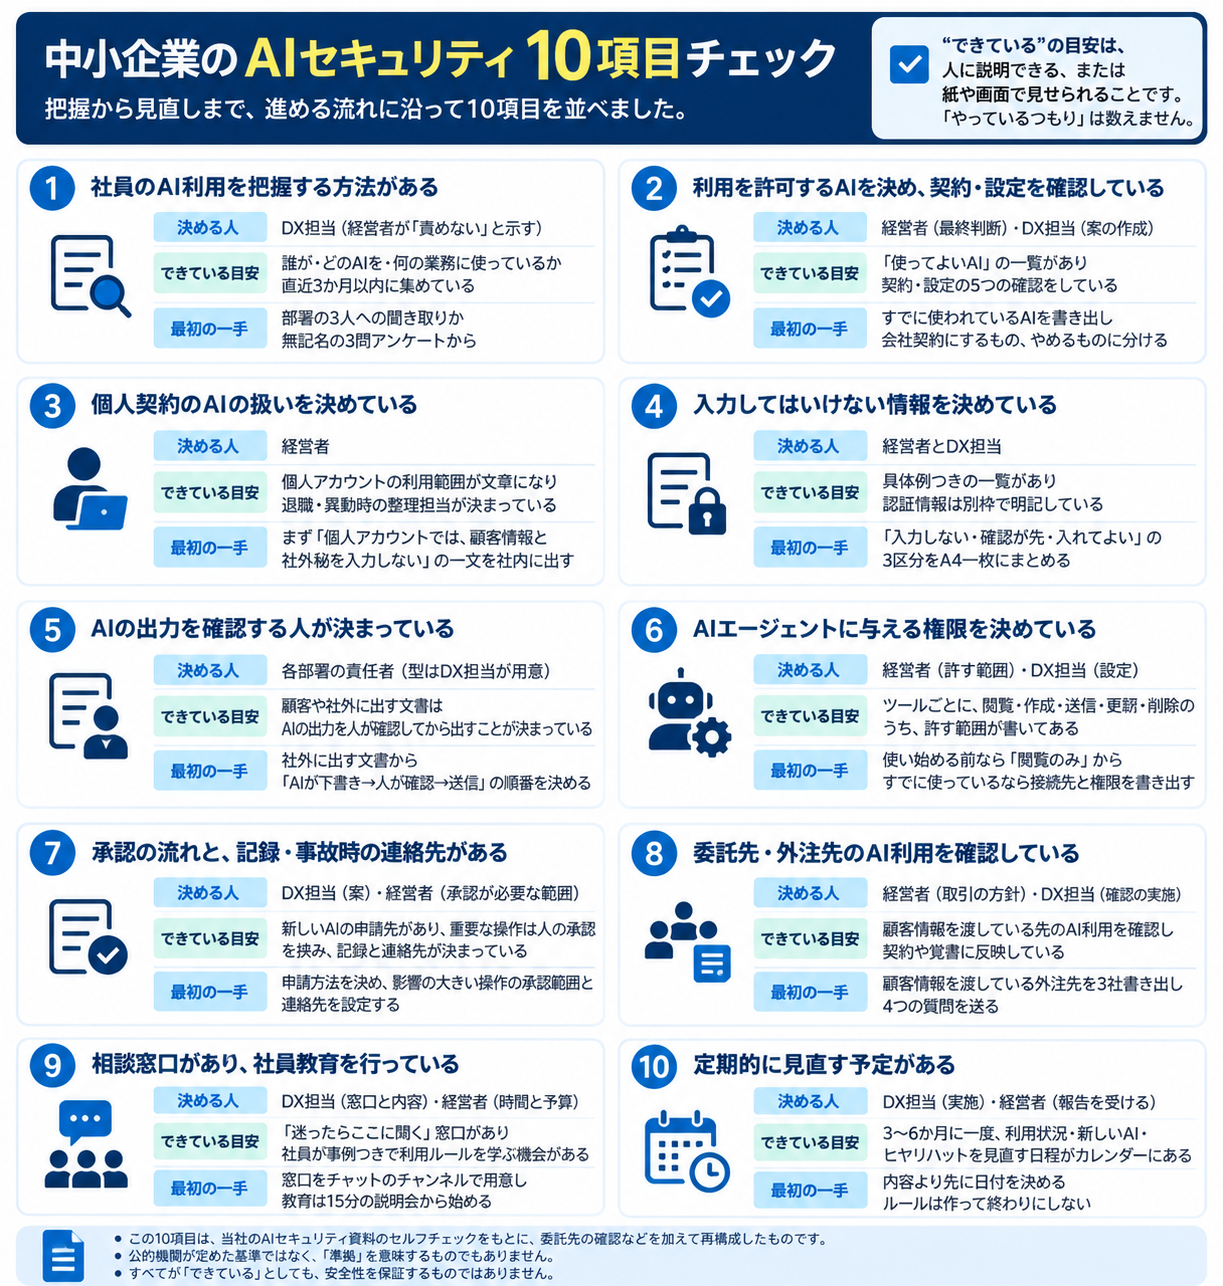
ここが、この記事の中心です。把握から見直しまで、進める流れに沿って10項目を並べました。各項目に、「決める人」「できている目安」「最初の一手」を付けています。
「できている」の目安は、人に説明できる、または紙や画面で見せられることです。「やっているつもり」は、数えません。
この10項目は、当社のAIセキュリティ資料のセルフチェックをもとに、委託先の確認などを加えて再構成したものです。公的機関が定めた基準ではなく、「準拠」を意味するものでもありません。すべてが「できている」としても、安全性を保証するものではありません。
IPAの解説書は、AIの利用をめぐるリスクへの対策として、経営者層には、利用規定の整備(個人アカウントによる業務利用の制限を含む)、AIサービス契約時の約款の確認、相談窓口の確保を、システム管理者・従業員には、AIサービスの利用状況の把握、多要素認証、教育をあげています。10項目は、これらと重なる部分が多い一方で、IPAが定めたものではありません。
1. 社員のAI利用を把握する方法がある
| 決める人 DX担当(経営者が「責めない」と先に示す) |
| できている目安 「誰が・どのAIを・何の業務に使っているか」を、直近3か月以内に一度は集めている。Officeや会議録ツール、ブラウザ拡張など、すでに入っているAI機能も含めている |
| 最初の一手 部署の3人への聞き取りか、無記名の3問アンケート。会社のクレジットカードや経費精算の明細に、AIの利用料が出ていないかも見る |
目的は、社員を監視することではなく、安全に使うための確認です。私物端末の扱いやプライバシー、就業規則との関係は、人事や弁護士に確認してください。
2. 利用を許可するAIを決め、契約・設定を確認している
| 決める人 経営者(最終判断)、DX担当(案の作成)。暫定の責任者は兼任でよい |
| できている目安 「使ってよいAI」の一覧が社員に伝わっている。一覧のAIについて、下の5つの質問への答えを確認している |
| 最初の一手 すでに使われているAIを書き出し、会社契約にするもの、やめるものに分ける |
「有料なら安全」ではありません。安全性は、無料か有料かだけでなく、契約・設定・運用でも変わります。サービスごと、プランごとに違うため、提供事業者の利用規約や管理者向けの資料で、次の5つを確認します。
- 入力した内容が、AIの学習に使われるか。設定で止められるか
- 入力した内容や履歴は、どれくらいの期間保存され、削除できるか
- 管理者が、誰がどう使っているかを確認でき、必要なときにアカウントを止められるか。多要素認証を設定できるか
- 共有リンクや外部公開の設定で、意図せず見られる状態にならないか
- 契約や規約の窓口は、どこか
3. 個人契約のAIの扱いを決めている
| 決める人 経営者 |
| できている目安 個人アカウントで業務に使ってよいか、使ってよい範囲が文章になっている。退職や異動のときに、会社契約のアカウントを整理する担当が決まっている |
| 最初の一手 まず「個人アカウントでは、顧客情報と社外秘を入力しない」の一文だけを、社内に出す |
4. 入力してはいけない情報を決めている
| 決める人 経営者とDX担当 |
| できている目安 具体例つきの一覧があり、認証情報(パスワード・APIキーなど)は別枠で明記している。取引先との秘密保持契約(NDA)の対象や、個人情報の扱いも含まれている |
| 最初の一手 下の3区分を、A4一枚にまとめる |
| 区分 | 情報の例 | 扱い |
|---|---|---|
| 入力しない(認証情報) | パスワード、APIキー、アクセストークン、秘密鍵など | 通常のAIチャットには入力しない。例外にしない |
| 確認が先(顧客情報・社外秘) | 顧客の個人情報、未公開の契約や見積、NDAの対象になる取引先の情報、社内の議事録や資料 | 契約・設定・利用目的・法令・社内ルールを確認できた場合に限り、適切な扱いを検討する。確認できなければ入力しない。迷えば相談先へ |
| 入れてよい | 公開済みの情報、一般的な文章の言い換え、固有の情報を含まない手順の下書き | 出力の確認は必要 |
固有名詞を伏せても、他の情報と組み合わせると、個人や企業を特定できる場合があります。伏せただけで大丈夫とは限らないため、顧客情報や社外秘は、上の確認を済ませてから扱いを決めてください。
個人情報を扱う場合は、個人情報保護委員会が2023年6月に出した生成AIサービスの利用に関する注意喚起も確認してください。個人情報を含む内容を入力する場合は、利用目的の達成に必要な範囲内かを十分に確認すること、本人の同意なく個人データを入力する場合は、サービスの提供事業者がそのデータを機械学習に利用しないこと等を十分に確認することが示されています。
5. AIの出力を確認する人が決まっている
| 決める人 各部署の責任者(型はDX担当が用意) |
| できている目安 顧客や社外に出す文書は、AIの出力を人が確認してから出すことが決まっている |
| 最初の一手 社外に出す文書から、「AIが下書き→人が確認→送信」の順番を決める |
6. AIエージェントに与える権限を決めている
| 決める人 経営者(許す範囲)、DX担当(設定)。技術設定は、専門会社への相談も検討 |
| できている目安 使っているエージェントや連携ツールごとに、閲覧・作成・送信・更新・削除のうち、許す範囲が書いてある |
| 最初の一手 使い始める前なら、権限の小さい「閲覧のみ」から。すでに使っているなら、接続しているアカウントと権限を書き出す |
AIエージェントは、質問に答えるだけのAIと違い、情報を集めて判断し、メールの送信やファイルの更新、外部ツールとの連携まで進めます。当社では「答えるAIから、実行するAIへ」と説明しています(当社の説明で、公的資料の用語ではありません)。入力した情報の扱いに加えて、実行した結果が残る点が違います。確認するのは、次の3点です。
- 何に触れられるか:メール、共有フォルダ、顧客データ、外部サービスのうち、どこに接続しているか
- どこまで自動で動くか:閲覧だけか、下書きまでか、送信・更新・削除まで許しているか
- 誰が止められ、後から追えるか:操作の記録が残り、おかしな動きを人が止められるか
権限を絞る理由は、2つあります。1つは、必要以上の権限が、間違いの影響を広げるからです。国際的な非営利団体OWASPは、これを「過剰なエージェンシー(Excessive Agency)」のリスクとして整理し、原因に過剰な機能・権限・自律性をあげています。
もう1つは、外部のメールやWebページ、PDFに紛れた文面に、AIが意図せず従ってしまうことがあるからです(プロンプトインジェクションと呼ばれます)。「閲覧のみ」でも、接続先の情報は読めます。外部のメールやWebページを読み込ませる場合は、接続するデータを必要最小限に絞ってください。
たとえば、Claude Codeの公式ドキュメントには、ファイルの編集やコマンドの実行の前に承認を求める設定と、作業範囲を制限するサンドボックスの説明があります。OpenAI Codexの公式ドキュメントにも、承認の設定とサンドボックスの説明があり、ネットワークへのアクセスは初期状態で制限されるとあります。
AIエージェントを新しく導入するときの進め方は、棚卸し → 方針・責任体制の決定 → AIと契約条件の選定 → 限定環境での実証 → 監視・改善の順で整理できます(編集上の整理で、公的な基準ではありません)。重要な操作の承認範囲(チェック7)は、実証を始める前に決めておきます。
ただし、初期値はツールごとに異なり、作業範囲内の編集は確認なしで進む設定もあります。使い始める前に、公式ドキュメントで確認してください。当社でも、AIエージェントにWebサイトの更新を任せる場合は、原則として、AIが作るのは下書きや改善案までとし、人が内容を確認・承認してから本番に反映する運用を基本にしています。
7. 承認の流れと、記録・事故時の連絡先がある
| 決める人 DX担当(案)、経営者(承認が必要な範囲) |
| できている目安 新しいAIを使うときの申請先がある。重要な操作は人の承認を挟み、後から追える記録が残る。間違えて入力したときの連絡先が決まっている |
| 最初の一手 申請はチャットやフォームで足りる。 人による承認が必要な操作は、情報の重要度と業務への影響で決める。顧客情報の外部送信や削除だけでなく、支払い、契約内容の変更、アクセス権限の変更、本番システムの更新など、影響の大きい操作には、原則として事前承認を設ける。軽い操作まで承認を求めると形だけになるため、影響の大きさで絞る。 連絡した人を責めない、と決めておく |
OWASPは、AIエージェントへの対策として、機能や権限を必要最小限にすることと、影響の大きい操作を実行する前に人が承認する仕組み(人による監督)をあげています。
8. 委託先・外注先のAI利用を確認している
| 決める人 経営者(取引の方針)、DX担当(確認の実施) |
| できている目安 顧客情報や個人情報を渡している先について、AI利用の有無と条件を確認し、契約や覚書に反映している。取引先に聞かれたとき、「ルールと窓口があります」と答えられる |
| 最初の一手 顧客情報を渡している外注先を3社書き出し、下の4つの質問を送る |
IPA「10大脅威 2026」の組織向け2位は、「サプライチェーンや委託先を狙った攻撃」でした。3位のAIと、2位の委託先は、地続きの話です。
IPAの解説書は、この脅威への対策として、取引先や委託先も含めたセキュリティ対策が必要であること、契約時に情報セキュリティ上の責任範囲を明確にすること、委託先の対策状況や情報資産の管理の実態を定期的に確認できる契約とすること、取引先や委託先との連絡プロセスを確立することをあげています。AIの利用についても、同じ考え方で確認できます。
顧客情報や個人情報を渡している外注先(制作会社、士業、システム会社、業務委託の方など)には、次の4つを確認します。全部の取引先に一度に聞く必要はありません。重要な情報を渡している先から始めます。
- 業務でAIを使っているか。使っているなら、どのツールか
- 当社の資料や顧客情報を、AIに入力することがあるか。ある場合の条件は何か
- 入力した情報の保存、学習への利用、保管場所はどうなっているか
- 問題があったとき、誰がいつまでに当社へ連絡するか
9. 相談窓口があり、社員教育を行っている
| 決める人 DX担当(窓口と内容)、経営者(時間と予算) |
| できている目安 「迷ったらここに聞く」窓口が1つあり、社員が事例つきで利用ルールを確認する機会がある |
| 最初の一手 窓口は、チャットのチャンネル1つで足りる。教育は15分の説明会から始められる |
AIの安全利用は、情報システム部門やDX担当だけの仕事ではありません。営業・人事・経理・広報など、AIを使う各部署の社員が、情報の扱い、出力の確認、異常があったときの連絡手順を理解している必要があります。
社員に伝えるルールの例は、江別の生成AI活用セミナーで扱った安全利用ルール6項目で紹介しています。
10. 定期的に見直す予定がある
| 決める人 DX担当(実施)、経営者(報告を受ける) |
| できている目安 3〜6か月に一度、利用状況、新しいAI、ヒヤリハットを見直す日程が、カレンダーに入っている |
| 最初の一手 内容より先に、日付を決める。AIは変化が速いので、ルールは作って終わりにしない |
見直しの対象には、ルールに加えて、社員教育の内容も含めます。使っているAIサービス、接続先、与えている権限、利用の実態が変わったときも、見直しのきっかけにします。
10項目の確認で迷う点があれば、自社のAI利用ルール・社員研修について相談することもできます。
結果の見方と、誰が決めるか
「できている」が少なくても、落ち込む必要はありません。点数で合格を決めるものではなく、数より、どこから進めるかが肝心です。迷ったら、次の順で進めます。
- チェック1(把握):見えなければ、他の対策が届かない
- チェック4(入力禁止情報):重要情報の取り扱いに直結する
- チェック3(個人契約のAI):管理の外に出ている利用を、まず止める
- チェック6(エージェントの権限):AIエージェントを使っている、または使う予定の会社は、同時に進める
10項目は、ルール、技術、運用、教育の4つを組み合わせて守る考え方で並べています。ツールだけでは守れない、という前提です。
専任の担当がいない会社で、いちばん続かないのは、全部を1人で抱えることです。役割を分けると、DX担当が1人で抱える範囲を減らせます。
| 役割 | 主な内容 |
|---|---|
| 経営者が決めること | 許可するAIの範囲、個人契約AIの扱い、入力禁止情報の線引き、事故が起きたときの責任者と対外説明、研修や環境への予算 |
| DX担当がやること | 利用状況の棚卸し、ルール案の作成、申請窓口、委託先への確認、研修の手配、定期的な見直し |
| 現場に頼むこと | ルールに沿った利用、迷ったら聞くこと、ヒヤリハットの共有(責めない) |
| 専門会社に頼むこと | 脆弱性診断・侵入テスト、ログの監視、アクセス制御やデータ漏えい対策などの技術設定、事故時の調査、法的な判断(弁護士) |
ルール作りや社員教育を外部に相談する場合の選び方は、AIコンサル会社を選ぶときの7つの確認ポイントで整理しています(技術的な診断は、別途セキュリティの専門会社に確認してください)。
IPAの「SECURITY ACTION」や中小企業の情報セキュリティ対策ガイドラインは、AI以外を含む情報セキュリティの土台づくりに役立ちます。AIの利用ルールは、その土台の上に乗るものです。
今日・1週間・1か月の行動計画と、経営者に決めてもらう3点
10項目を全部確認する時間がなくても、次の順に進めれば、1か月で「見える状態」を目指せます。
今日(30分)
- 自分の部署で、AIを使っている人を3人に聞く(誰が・どのAIを・何の業務に・個人契約か会社契約か)
- 聞くときは「責める話ではなく、安全に使うための確認」と先に伝える
- 「使ってよいAI・入れない情報・相談先」のたたき台を書く
- この記事の10項目を、○△×で付ける
1週間
- 無記名のアンケートで、全社の利用状況を集める
- 「個人アカウントでは顧客情報と社外秘を入力しない」の一文を、社内に先に出す
- 顧客情報を渡している外注先を3社書き出し、4つの質問を送る
1か月
- 許可するAI、入力禁止情報、相談先を、A4一枚のルールにまとめる
- 15分の説明会を行い、質問の窓口を開く
- 次の見直しの日程を、カレンダーに入れる
経営者に決めてもらう3点
経営者への説明は、長い資料より、短い1枚のほうが通ります。次の形で、A4一枚にまとめてみてください。まず、現状を3行で。
- 把握できているAI利用と、把握できていない範囲
- 入力してはいけない情報の線引きが、あるか、ないか
- 顧客情報を渡している委託先のAI利用を、確認したか、していないか
そのうえで、決めてほしいことは、冒頭のたたき台と同じ3点です。
- 使ってよいAI
- 入れてはいけない情報の線
- 迷ったときの相談先
あわせて決めたいのは、暫定の責任者(兼任でかまいません)と、事故のときの連絡先、例外が出たときの扱いです。
最初の3点は、大きな費用をかけずに決められることが多く、初動として有効です。ただし、機密情報、外部システム連携、重要な自動操作などを扱う場合は、それだけで十分とは限りません。利用状況やリスクに応じて、アクセス制御などの技術対策や専門会社への確認も、並行して検討してください。
取引先から「AIの利用ルールはありますか」と聞かれる場面が増えても、「ルールと窓口があります」と答えられることが、目指す状態です。禁止して活用を止めるのではなく、安心して使い続けるための土台を、先に整えておく。それが、経営にとっての意味です。
ハッピーステートの立場と、研修で大切にしていること
ハッピーステートは、AI研修とAI導入支援の会社です。一緒に進められるのは、AI利用状況の整理、利用ルールの作成、社員向けの研修です。技術的なセキュリティ診断や安全性の保証は行っていません。診断やテストが必要な場合は、専門会社に依頼することをおすすめします。
AIエージェントの導入は、AIエージェント導入支援で相談できます。全体の進め方は、札幌・北海道の中小企業向けAI導入支援で紹介しています。
AI講座・研修は累計100回以上、累計受講者は1,000名以上(研修・講座合算)で、北海道の企業・自治体にAI研修を届けています。北海道庁依頼の生成AI研修(開催告知)、北広島市内の事業所向けDX・AI活用セミナー、由仁町の生成AI研修、土地改良事業団体連合会での職員向け研修などを、各ページで紹介しています。情報漏えい・著作権・誤情報への対策を扱った研修の内容は、札幌の建築資材関連企業での生成AI基礎研修の事例で紹介しています。講師は上田良江(プロフィール)です。
当社のAI社員育成プログラムでは、AIの使い方に加えて、次の4つを、実際の業務の例で練習します。
- 入力してよい情報かどうかを判断する
- 固有名詞を伏せる(マスキング)など、入力する情報を減らす工夫をする
- AIの出力を、事実として確認する
- 最終判断は、人が持つ(Human in the Loop)
「AIは使う。しかし、決断は渡さない。」これが、当社の考え方です。
上記は、AI研修・活用支援の実績です。セキュリティ監査、脆弱性診断、ペネトレーションテストの実績を示すものではありません。
よくある質問
生成AIに入力してはいけない情報は何ですか?
会社ごとに決めるものですが、パスワードやAPIキーなどの認証情報は、通常のAIチャットには入力しません。顧客の個人情報、未公開の契約や見積、取引先との秘密保持契約の対象になる情報は、確認が先の情報の代表例です。
入力する情報を減らすために、固有名詞を伏せる(マスキング)方法もありますが、伏せても他の情報と組み合わせて個人や企業を特定できる場合があります。顧客情報や社外秘は、契約・設定・社内ルールを確認してから扱いを決めてください。区分の表は、チェック4にあります。
中小企業でも、AIセキュリティの対策は必要ですか?
AIに入力する情報がある限り、会社の規模に関係なく必要です。専任担当がいない会社は、全部を整えようとせず、把握・入力禁止情報・個人契約AIの3つから始めるのが、初動として有効です。ただし、機密情報、外部システム連携、重要な自動操作などを扱う場合は、それだけで十分とは限りません。利用状況やリスクに応じて、アクセス制御などの技術対策や専門会社への確認も、並行して検討してください。
社員のAI利用を禁止すれば、安全になりますか?
禁止だけでは、AIを使う理由が残り、見えない利用に移る可能性があります。IPAの解説書も、禁止に加えて、利用規定の整備や利用状況の把握、教育をあげています。使ってよいAI、入力しない情報、相談先を決めて、見える状態にしていきます。
有料版や法人向けのプランなら、情報漏えいは起きませんか?
そうとは言い切れません。法人向けのサービスには、学習利用の制御や管理機能が用意されていることが多い一方で、契約・設定・社内ルール・教育が整っていなければ、リスクは残ります。サービスごとに違うため、チェック2の5つの質問で確認してください。
AIエージェントは安全ですか?
一概には言えません。安全性は、何に接続し、どこまで実行を許し、誰が止められるかで変わります。まず権限の小さい「閲覧のみ」から始めて、承認を挟みながら範囲を広げる進め方が現実的です。ただし、閲覧のみでも接続先の情報は読めるため、接続するデータは必要最小限に絞ってください。
どこまで自社で行い、どこから専門会社に頼めばよいですか?
利用状況の棚卸し、ルール作り、社員への周知は、自社で進められます。脆弱性診断、ログの監視、アクセス制御などの技術設定、事故時の調査は、専門会社に頼む領域です。
まとめ|全部を直さなくても、見えれば対策は始められる
社員のAI利用を、深く見ないまま運用している。その気持ちは、DX担当なら誰にでもあるものです。大切なのは、全部を一度に直すことではなく、まず「見える状態」にすることです。
見えれば、決めることは4つ(誰が・どのAIを・何を入力して・どこまで実行させるか)に絞れます。決めるのは経営者、動くのはDX担当、診断や技術設定は専門会社。役割を分ければ、1人で抱え込まずに進められます。
今日できることは、部署の3人に、AIの使い方を聞くことです。そこから10項目に進めば、1か月後には、説明できる状態に近づけます。
自社のAI利用を、一緒に整理しませんか
10項目のうち「分からない」が残ったら、そこが相談のスタートラインです。ハッピーステートでは、社員のAI利用状況の整理、利用ルールの作成、社員向けの研修を、DX担当者の外部相談役として一緒に進めます。相談内容が決まっていなくても大丈夫です。
技術的なセキュリティ診断や安全性の保証を行うサービスではありません。
参考資料・出典
情報確認日:2026年10月31日。製品仕様、ガイドライン、事案の情報は変更される場合があります。
- IPA「情報セキュリティ10大脅威 2026」(2026年1月29日公表):IPA 情報セキュリティ10大脅威 2026
- IPA「情報セキュリティ10大脅威 2026 解説書[組織編]」(シャドーAI、委託先の確認、AI利用の対策):解説書[組織編](PDF)
- 一般社団法人サイバーセキュリティ連盟および運営会員企業「セキュリティ対応実態調査2026」(サイバーセキュリティクラウドが2026年10月21日発表、調査実施10月1日、Webサイト運営・管理に関わる500名):調査リリース
- 個人情報保護委員会「生成AIサービスの利用に関する注意喚起等について」(2023年6月2日):個人情報保護委員会の注意喚起
- OWASP「Top 10 for LLM Applications 2025」LLM06 Excessive Agency:OWASP LLM06 Excessive Agency
- IPA SECURITY ACTION/中小企業の情報セキュリティ対策ガイドライン:SECURITY ACTION、中小企業の情報セキュリティ対策ガイドライン
- Anthropic「Claude Code Security」:Claude Codeの公式ドキュメント(セキュリティ)
- OpenAI「Codex Agent approvals & security」:Codexの公式ドキュメント(承認とセキュリティ)
- ハッピーステート株式会社「AIセキュリティ実践ガイド」2026年10月版(自社資料)